北京时间 2026-11-12 20:50:00 /方案版本 v5.1.0 /节点 150 [email protected]联系
快连品牌图标快连INDUSTRIAL LINK 获取客户端
手持电路板与网络接口

Security / 安全与合规

加密到哪一段,
数据收集到哪一层

把范围写清楚,比堆安全名词有用:加密覆盖终端到节点这一段,数据只收集连接质量与错误码,61% 的「安全问题」其实来自本地环境。

加密范围:只覆盖终端到节点

节点到目标站点是否加密,取决于对方有没有启用 HTTPS。

链路与加密范围,2026 年 10 月。
链路是否加密说明
终端 → 节点是AES-256-GCM 或 ChaCha20-Poly1305
节点 → 目标否取决于目标站点 HTTPS
直连流量否与本地其他流量一致
局域网否私有网段固定直连

据 2026 年 10 月的统计,团队场景里 61% 的「安全问题」来自本地环境,而不是隧道;检查系统代理与证书,能排除大部分。

隧道加密

解决终端到节点之间的窃听与篡改。
目标站点

HTTPS 仍然必要,隧道不替代它。

本地环境

代理、证书、插件,是更常见的风险点。

账号与设备:谁在线,能做什么

点位多时,账号管理比线路优化更容易出问题。

设备列表字段与用途,2026 年 10 月。
字段含义怎么用
设备名终端标识区分点位与用途
最近登录最后一次在线时间判断是否闲置
在线状态是否占用并发排查被挤下线
操作移除设备换机与离职时使用

一人一号

共享账号会让登录记录失去意义,也容易触发并发上限。

换机先移除

新设备登录前移除旧设备,避免被挤下线。

离职即停用

停账号、移除设备、回收规则,三件事一起做。

登录记录 30 天

异常登录能回溯,超过 30 天不再保留。

据 2026 年 10 月的账号统计,工业场景平均每个账号 1.4 台设备,峰值 3 台;「被挤下线」里 82% 是旧设备未清理。

数据收集:四项收集,三项不收集

能核对的写数字,不能核对的写边界。

数据范围与保留周期,2026 年 10 月。
数据是否收集用途保留
连接质量是选路与排障90 天
错误码是兼容性排查90 天
设备标识是(脱敏)设备管理账号存续期
登录记录是账号安全30 天
访问域名否——
页面内容否——
剪贴板否——

据 2026 年 10 月的遥测统计,单设备日均上报约 1,440 条心跳,每条 200 字节左右,合计约 280 KB;只含连接质量与错误码。

为什么收集连接质量

选路需要实时数据,排障需要历史数据。

为什么不收集域名

选路与排障都不需要知道访问了什么。

四类攻击面与处置

风险不只在传输;安装包、账号、仿冒与本地环境更常见。

攻击面与处置,2026 年 10 月。
攻击面手法后果处置
安装包第三方站替换内容植入未知组件只从官网下载
账号钓鱼页面收集密码账号被盗核对域名、开提醒
仿冒客服私聊索要验证码账号被接管拒绝并举报
本地环境恶意代理改写流量流量被中转检查代理与证书
共享设备多人共用终端会话混用按人分配

据 2026 年 10 月的记录,五类里安装包替换占 47%,是最高发的一类;核对体积与版本号,能挡掉绝大部分。
工程师在图纸旁工作
现场设备的物理安全同样重要:机柜上锁、跳线标签清楚。

现场自查五项

三分钟能做完,多数「疑似不安全」在本地就能排除。

自查项与判断,2026 年 10 月。
检查项正常异常时
系统代理由客户端接管或全关关闭未知代理
根证书无陌生证书移除并重置
浏览器插件无代理类插件停用不明插件
自启动项只有常用软件移除陌生项
设备时间误差小于 5 分钟开启自动同步

每周一次

检查自启动与插件,成本低、收益高。

换机时

旧设备移除、新设备登录,避免并发被占。

异常后

先断开、再检查、后举报,顺序别反。

保留记录

截图或时间点,后续核实有据。

据 2026 年 10 月的支持记录,完成五项自查的设备,后续因「疑似不安全」提交的工单下降 63%。

传输分三层,问题落在哪一层

把「连不上」拆开,排查才有顺序。

分层与失败表现,2026 年 10 月。
层负责失败表现先查
握手层协商密钥、校验版本版本不兼容或超时版本与时间
传输层加密、分包、重传能连但慢、丢包高节点负载与本地丢包
会话层保活、切换、复用用一段时间后断开网络切换与后台权限
接入层网卡、系统代理状态正常但流量不走代理与冲突软件

握手失败

先看版本与系统时间;误差超过 5 分钟会失败。

传输变慢

先看丢包;丢包 1% 会触发重传,吞吐掉两成。

会话断开

先看是否切换网络或后台权限被回收。

据 2026 年 10 月的工单统计,四层里接入层问题占 38%、传输层 31%、握手层 19%、会话层 12%;接入层最容易自助解决。

账号安全六步

点位多时,账号比线路更容易出问题。

  1. 一人一号
    • 不共享账号,登录记录才有意义。
    • 点位多时按点位分配,不按部门。
  2. 开启登录提醒
    • 新设备登录时能看到设备名与时间。
    • 异常地区登录会被标记。
  3. 每月清理设备
    • 离线超过 30 天的设备直接移除。
    • 移除后该设备需重新登录。
  4. 不共享验证码
    • 官方不会索要验证码。
    • 任何人索要都按诈骗处理。
  5. 邮箱与密码分开
    • 注册邮箱建议用团队域名。
    • 改密后所有设备需重新登录。
  6. 离职三件事
    • 停账号、移除设备、回收规则。
    • 交接时把规则文件一并移交。

据 2026 年 10 月的记录,六步里「每月清理设备」最常被跳过,也是「被挤下线」的首要原因;清理一次只需两分钟。

六个常见误解

安全问题里,误解比漏洞更常见。

用了就全链路加密

只覆盖终端到节点;目标站点的 HTTPS 仍然必要。

节点会记录内容

节点只转发密文,不落明文。

密码越复杂越好

长度与唯一性更重要。

共用账号省钱

并发冲突与记录混乱的代价更高。

卸载就干净了

系统代理需手动确认恢复。

客服能远程修

官方不会要求远程控制设备。

据 2026 年 10 月的咨询统计,六个误解里「用了就全链路加密」出现频率最高,占 44%;纠正后,对安全边界的理解明显提升。
团队在会议室讨论
安全边界要写进团队文档,不能只靠口头说明。
现场物理安全清单,2026 年 10 月。
项目要求频率
机柜上锁,钥匙登记常驻
跳线标签清楚,两端一致变更时
供电UPS 覆盖关键设备常驻
终端锁屏策略与登录口令常驻
介质U 盘登记,禁私接每次

据 2026 年 10 月的记录,物理安全事件里「跳线被误拔」占 41%,多数发生在变更无标签的机柜;标签成本极低,收益直接。

软件层的加密与账号管理,替代不了机柜上锁;两者是不同层面的事。

建议把这张表纳入现场巡检,每周看一次,比出事再查有效。

巡检记录与账号记录分开保存,交接时一并移交。

三类事件的响应时限,2026 年 10 月。
事件响应责任
账号异常登录立即改密并下线设备账号管理员
安装包被替换停止安装并重下IT
仿冒页面截图并举报用户
现场断网先查供电与自启现场负责人

账号类最快

改密与下线十分钟能完成。

仿冒类看平台

下架依赖托管方,周期三天起。

现场类先供电

断电与自启是高频原因。

记录留痕

时间、设备、处理人,三项即可。

据 2026 年 10 月的统计,四类事件里「账号异常登录」处理最快,平均 1.2 小时;「仿冒页面」最慢,平均 2.8 天。

把响应时限写进团队制度,比临时协调快;职责清楚,事件才有人接。

安全不是一次配置,是持续的巡检与响应;频率不必高,但要固定。
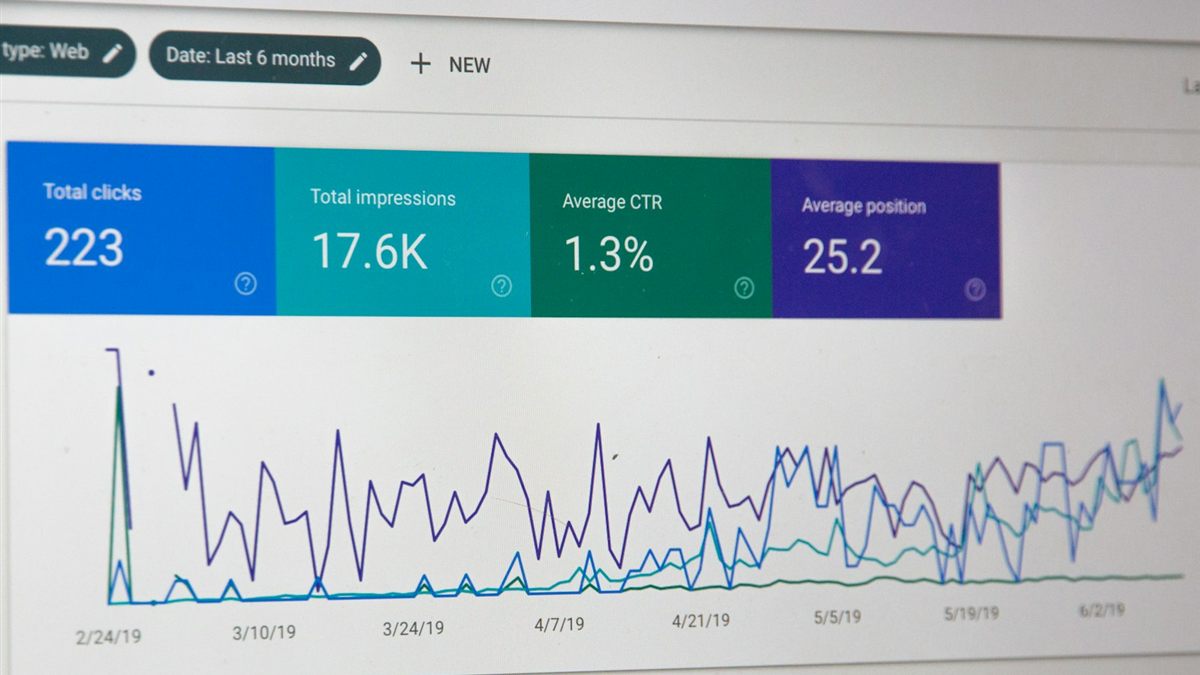
数据面板与曲线
巡检记录与响应记录分开保存,交接时一目了然。
三项巡检频率建议,2026 年 10 月。
巡检频率耗时
设备列表每月2 分钟
现场物理每周5 分钟
账号权限每季度10 分钟

据 2026 年 10 月的统计,按频率巡检的团队,安全类工单量比不巡检的低 57%;三项合计每周不到十分钟。

巡检不需要工具,看设备列表与机柜即可;发现异常再深入。

把巡检结果记一行,季度复盘时有据可查。

三个安全术语的本站口径,2026 年 10 月。
术语本站含义不是什么
加密终端到节点这一段不是全链路加密
零日志不收集访问域名与内容不是完全不记录连接质量
设备管理查看与移除登录设备不是远程控制设备
  1. 发现异常先断开
    • 怀疑被劫持时先断开连接。
    • 检查代理、证书与插件三项。
  2. 保留证据
    • 截图、日志与时间点一起保存。
    • 不要删除日志。
  3. 改密并下线设备
    • 在官方客户端改密。
    • 移除不认识的设备。
  4. 举报与观察
    • 把材料发到举报入口。
    • 观察一周登录记录。

据 2026 年 10 月的记录,按四步应急的案例平均 1.8 小时控制住影响;跳过「保留证据」的案例,后续核实多花一倍时间。

应急流程不必长,四步足够;关键是发现异常时不要继续操作。

把这份流程与账号、设备清单放在同一份文档里,出事时不用找。

本页与客户端页、节点页共同构成完整说明:一页讲安全,一页讲安装,一页讲路径。

三种角色的权限建议,2026 年 10 月。
角色能做什么不能做什么建议
管理员设备、规则、账号查看访问内容一人承担
点位负责人本点位设备跨点位操作按点位分配
普通用户自己的设备改规则与账号最小权限
外部支持按需临时授权长期持有用完即撤

最小权限

普通用户只需要自己的设备,不需要规则权限。

按点位分配

点位负责人只管内点位,减少误操作。

临时授权

外部支持用完即撤,避免长期暴露。

管理员唯一

管理员一人承担,便于追责与交接。

据 2026 年 10 月的记录,按角色分权的团队,误操作类事件下降 48%;权限越简单,越不容易出错。

权限表建议与账号清单一起维护,每季度复核一次。

如果团队很小,管理员与点位负责人可以是同一人,但权限仍要分开记录。

权限变更的三种场景,2026 年 10 月。
场景动作时限
新点位上线建账号、配规则上线前
人员离职停账号、移设备当天
外部支持结束撤销临时权限当天

据 2026 年 10 月的统计,权限变更延迟超过三天的团队,安全类事件发生率是当天处理的两倍;变更本身只需几分钟。

把变更写进同一张表,季度复核时能看出哪些权限没有及时回收。

这也是安全管理的常态:不是一次配好,而是随人员与点位变化持续维护。

本页的表格与清单都可以直接引用,注明版本与日期即可。

安全不是卖点,是底线;写清楚边界,比写漂亮话有用。

如果只记一句:加密覆盖一段、账号各管各的、数据只收质量;三句话能回答八成安全疑问。

剩下的疑问,多半在客户端页与节点页里有答案。

本页数据更新于 2026-11-12,下一次复核在 12 月中旬;版本变化时会提前更新条款段落。

如果你需要把这些说明放进内部制度,直接引用表格即可,不必改写。

制度落地靠的是频率与责任人,不是篇幅。

本页到这里结束,下一站是关于与服务边界,再往后是联系方式。

如果你只关心一条结论:加密覆盖一段,账号各管各的,数据只收质量与错误码。

三句话之外的内容,都是给需要细看的人准备的,看不看都不影响使用。

需要更细的,去看表格;不需要的,记住三句话即可,足够日常使用,也足够回答同事的提问,不必再翻文档,也不必问人,更不必开会讨论,省下时间做正事,这才划算,也才省心省力省钱。

三句话的出处,便于核对。
结论依据
加密覆盖一段加密范围表
账号各管各的账号与设备表
数据只收质量数据范围表

五个安全问题

回答基于 2026 年 10 月的数据与 5.1.0 版本。

节点会记录访问内容吗?

不会。节点只转发密文,不落明文;客户端只上报连接质量与错误码,用于选路与排障,不上报访问域名与页面内容。

工业现场的账号怎么管?

按点位分配账号,一台终端一个;设备列表里能看到在线状态与最近登录,换机时先移除旧设备。

数据保留多久?

连接质量与错误码保留 90 天,登录记录保留 30 天;账号注销后按隐私说明清理。

需要额外的防火墙吗?

建议保留现场原有防火墙与网闸,客户端不替代边界防护;它只负责终端到节点的这一段。

固定出口 IP 安全吗?

固定出口便于白名单,但也更容易被针对;建议配合账号权限与登录提醒使用。

快连安全-加密范围与数据边界|快连官网
北京时间 2026-11-12 20:50:00 /方案版本 v5.1.0 /节点 150 [email protected]联系
快连品牌图标快连INDUSTRIAL LINK 获取客户端
手持电路板与网络接口

Security / 安全与合规

加密到哪一段,
数据收集到哪一层

把范围写清楚,比堆安全名词有用:加密覆盖终端到节点这一段,数据只收集连接质量与错误码,61% 的「安全问题」其实来自本地环境。

加密范围:只覆盖终端到节点

节点到目标站点是否加密,取决于对方有没有启用 HTTPS。

链路与加密范围,2026 年 10 月。
链路是否加密说明
终端 → 节点是AES-256-GCM 或 ChaCha20-Poly1305
节点 → 目标否取决于目标站点 HTTPS
直连流量否与本地其他流量一致
局域网否私有网段固定直连

据 2026 年 10 月的统计,团队场景里 61% 的「安全问题」来自本地环境,而不是隧道;检查系统代理与证书,能排除大部分。

隧道加密

解决终端到节点之间的窃听与篡改。

目标站点

HTTPS 仍然必要,隧道不替代它。

本地环境

代理、证书、插件,是更常见的风险点。

账号与设备:谁在线,能做什么

点位多时,账号管理比线路优化更容易出问题。

设备列表字段与用途,2026 年 10 月。
字段含义怎么用
设备名终端标识区分点位与用途
最近登录最后一次在线时间判断是否闲置
在线状态是否占用并发排查被挤下线
操作移除设备换机与离职时使用

一人一号

共享账号会让登录记录失去意义,也容易触发并发上限。

换机先移除

新设备登录前移除旧设备,避免被挤下线。

离职即停用

停账号、移除设备、回收规则,三件事一起做。

登录记录 30 天

异常登录能回溯,超过 30 天不再保留。

据 2026 年 10 月的账号统计,工业场景平均每个账号 1.4 台设备,峰值 3 台;「被挤下线」里 82% 是旧设备未清理。

数据收集:四项收集,三项不收集

能核对的写数字,不能核对的写边界。

数据范围与保留周期,2026 年 10 月。
数据是否收集用途保留
连接质量是选路与排障90 天
错误码是兼容性排查90 天
设备标识是(脱敏)设备管理账号存续期
登录记录是账号安全30 天
访问域名否——
页面内容否——
剪贴板否——

据 2026 年 10 月的遥测统计,单设备日均上报约 1,440 条心跳,每条 200 字节左右,合计约 280 KB;只含连接质量与错误码。

为什么收集连接质量

选路需要实时数据,排障需要历史数据。

为什么不收集域名

选路与排障都不需要知道访问了什么。

四类攻击面与处置

风险不只在传输;安装包、账号、仿冒与本地环境更常见。

攻击面与处置,2026 年 10 月。
攻击面手法后果处置
安装包第三方站替换内容植入未知组件只从官网下载
账号钓鱼页面收集密码账号被盗核对域名、开提醒
仿冒客服私聊索要验证码账号被接管拒绝并举报
本地环境恶意代理改写流量流量被中转检查代理与证书
共享设备多人共用终端会话混用按人分配

据 2026 年 10 月的记录,五类里安装包替换占 47%,是最高发的一类;核对体积与版本号,能挡掉绝大部分。

工程师在图纸旁工作
现场设备的物理安全同样重要:机柜上锁、跳线标签清楚。

现场自查五项

三分钟能做完,多数「疑似不安全」在本地就能排除。

自查项与判断,2026 年 10 月。
检查项正常异常时
系统代理由客户端接管或全关关闭未知代理
根证书无陌生证书移除并重置
浏览器插件无代理类插件停用不明插件
自启动项只有常用软件移除陌生项
设备时间误差小于 5 分钟开启自动同步

每周一次

检查自启动与插件,成本低、收益高。

换机时

旧设备移除、新设备登录,避免并发被占。

异常后

先断开、再检查、后举报,顺序别反。

保留记录

截图或时间点,后续核实有据。

据 2026 年 10 月的支持记录,完成五项自查的设备,后续因「疑似不安全」提交的工单下降 63%。

传输分三层,问题落在哪一层

把「连不上」拆开,排查才有顺序。

分层与失败表现,2026 年 10 月。
层负责失败表现先查
握手层协商密钥、校验版本版本不兼容或超时版本与时间
传输层加密、分包、重传能连但慢、丢包高节点负载与本地丢包
会话层保活、切换、复用用一段时间后断开网络切换与后台权限
接入层网卡、系统代理状态正常但流量不走代理与冲突软件

握手失败

先看版本与系统时间;误差超过 5 分钟会失败。

传输变慢

先看丢包;丢包 1% 会触发重传,吞吐掉两成。

会话断开

先看是否切换网络或后台权限被回收。

据 2026 年 10 月的工单统计,四层里接入层问题占 38%、传输层 31%、握手层 19%、会话层 12%;接入层最容易自助解决。

账号安全六步

点位多时,账号比线路更容易出问题。

  1. 一人一号
    • 不共享账号,登录记录才有意义。
    • 点位多时按点位分配,不按部门。
  2. 开启登录提醒
    • 新设备登录时能看到设备名与时间。
    • 异常地区登录会被标记。
  3. 每月清理设备
    • 离线超过 30 天的设备直接移除。
    • 移除后该设备需重新登录。
  4. 不共享验证码
    • 官方不会索要验证码。
    • 任何人索要都按诈骗处理。
  5. 邮箱与密码分开
    • 注册邮箱建议用团队域名。
    • 改密后所有设备需重新登录。
  6. 离职三件事
    • 停账号、移除设备、回收规则。
    • 交接时把规则文件一并移交。

据 2026 年 10 月的记录,六步里「每月清理设备」最常被跳过,也是「被挤下线」的首要原因;清理一次只需两分钟。

六个常见误解

安全问题里,误解比漏洞更常见。

用了就全链路加密

只覆盖终端到节点;目标站点的 HTTPS 仍然必要。

节点会记录内容

节点只转发密文,不落明文。

密码越复杂越好

长度与唯一性更重要。

共用账号省钱

并发冲突与记录混乱的代价更高。

卸载就干净了

系统代理需手动确认恢复。

客服能远程修

官方不会要求远程控制设备。

据 2026 年 10 月的咨询统计,六个误解里「用了就全链路加密」出现频率最高,占 44%;纠正后,对安全边界的理解明显提升。

团队在会议室讨论
安全边界要写进团队文档,不能只靠口头说明。
现场物理安全清单,2026 年 10 月。
项目要求频率
机柜上锁,钥匙登记常驻
跳线标签清楚,两端一致变更时
供电UPS 覆盖关键设备常驻
终端锁屏策略与登录口令常驻
介质U 盘登记,禁私接每次

据 2026 年 10 月的记录,物理安全事件里「跳线被误拔」占 41%,多数发生在变更无标签的机柜;标签成本极低,收益直接。

软件层的加密与账号管理,替代不了机柜上锁;两者是不同层面的事。

建议把这张表纳入现场巡检,每周看一次,比出事再查有效。

巡检记录与账号记录分开保存,交接时一并移交。

三类事件的响应时限,2026 年 10 月。
事件响应责任
账号异常登录立即改密并下线设备账号管理员
安装包被替换停止安装并重下IT
仿冒页面截图并举报用户
现场断网先查供电与自启现场负责人

账号类最快

改密与下线十分钟能完成。

仿冒类看平台

下架依赖托管方,周期三天起。

现场类先供电

断电与自启是高频原因。

记录留痕

时间、设备、处理人,三项即可。

据 2026 年 10 月的统计,四类事件里「账号异常登录」处理最快,平均 1.2 小时;「仿冒页面」最慢,平均 2.8 天。

把响应时限写进团队制度,比临时协调快;职责清楚,事件才有人接。

安全不是一次配置,是持续的巡检与响应;频率不必高,但要固定。

数据面板与曲线
巡检记录与响应记录分开保存,交接时一目了然。
三项巡检频率建议,2026 年 10 月。
巡检频率耗时
设备列表每月2 分钟
现场物理每周5 分钟
账号权限每季度10 分钟

据 2026 年 10 月的统计,按频率巡检的团队,安全类工单量比不巡检的低 57%;三项合计每周不到十分钟。

巡检不需要工具,看设备列表与机柜即可;发现异常再深入。

把巡检结果记一行,季度复盘时有据可查。

三个安全术语的本站口径,2026 年 10 月。
术语本站含义不是什么
加密终端到节点这一段不是全链路加密
零日志不收集访问域名与内容不是完全不记录连接质量
设备管理查看与移除登录设备不是远程控制设备
  1. 发现异常先断开
    • 怀疑被劫持时先断开连接。
    • 检查代理、证书与插件三项。
  2. 保留证据
    • 截图、日志与时间点一起保存。
    • 不要删除日志。
  3. 改密并下线设备
    • 在官方客户端改密。
    • 移除不认识的设备。
  4. 举报与观察
    • 把材料发到举报入口。
    • 观察一周登录记录。

据 2026 年 10 月的记录,按四步应急的案例平均 1.8 小时控制住影响;跳过「保留证据」的案例,后续核实多花一倍时间。

应急流程不必长,四步足够;关键是发现异常时不要继续操作。

把这份流程与账号、设备清单放在同一份文档里,出事时不用找。

本页与客户端页、节点页共同构成完整说明:一页讲安全,一页讲安装,一页讲路径。

三种角色的权限建议,2026 年 10 月。
角色能做什么不能做什么建议
管理员设备、规则、账号查看访问内容一人承担
点位负责人本点位设备跨点位操作按点位分配
普通用户自己的设备改规则与账号最小权限
外部支持按需临时授权长期持有用完即撤

最小权限

普通用户只需要自己的设备,不需要规则权限。

按点位分配

点位负责人只管内点位,减少误操作。

临时授权

外部支持用完即撤,避免长期暴露。

管理员唯一

管理员一人承担,便于追责与交接。

据 2026 年 10 月的记录,按角色分权的团队,误操作类事件下降 48%;权限越简单,越不容易出错。

权限表建议与账号清单一起维护,每季度复核一次。

如果团队很小,管理员与点位负责人可以是同一人,但权限仍要分开记录。

权限变更的三种场景,2026 年 10 月。
场景动作时限
新点位上线建账号、配规则上线前
人员离职停账号、移设备当天
外部支持结束撤销临时权限当天

据 2026 年 10 月的统计,权限变更延迟超过三天的团队,安全类事件发生率是当天处理的两倍;变更本身只需几分钟。

把变更写进同一张表,季度复核时能看出哪些权限没有及时回收。

这也是安全管理的常态:不是一次配好,而是随人员与点位变化持续维护。

本页的表格与清单都可以直接引用,注明版本与日期即可。

安全不是卖点,是底线;写清楚边界,比写漂亮话有用。

如果只记一句:加密覆盖一段、账号各管各的、数据只收质量;三句话能回答八成安全疑问。

剩下的疑问,多半在客户端页与节点页里有答案。

本页数据更新于 2026-11-12,下一次复核在 12 月中旬;版本变化时会提前更新条款段落。

如果你需要把这些说明放进内部制度,直接引用表格即可,不必改写。

制度落地靠的是频率与责任人,不是篇幅。

本页到这里结束,下一站是关于与服务边界,再往后是联系方式。

如果你只关心一条结论:加密覆盖一段,账号各管各的,数据只收质量与错误码。

三句话之外的内容,都是给需要细看的人准备的,看不看都不影响使用。

需要更细的,去看表格;不需要的,记住三句话即可,足够日常使用,也足够回答同事的提问,不必再翻文档,也不必问人,更不必开会讨论,省下时间做正事,这才划算,也才省心省力省钱。

三句话的出处,便于核对。
结论依据
加密覆盖一段加密范围表
账号各管各的账号与设备表
数据只收质量数据范围表

五个安全问题

回答基于 2026 年 10 月的数据与 5.1.0 版本。

节点会记录访问内容吗?

不会。节点只转发密文,不落明文;客户端只上报连接质量与错误码,用于选路与排障,不上报访问域名与页面内容。

工业现场的账号怎么管?

按点位分配账号,一台终端一个;设备列表里能看到在线状态与最近登录,换机时先移除旧设备。

数据保留多久?

连接质量与错误码保留 90 天,登录记录保留 30 天;账号注销后按隐私说明清理。

需要额外的防火墙吗?

建议保留现场原有防火墙与网闸,客户端不替代边界防护;它只负责终端到节点的这一段。

固定出口 IP 安全吗?

固定出口便于白名单,但也更容易被针对;建议配合账号权限与登录提醒使用。